Domain mietlokal.de kaufen?
Wir ziehen mit dem Projekt
mietlokal.de um.
Sind Sie am Kauf der Domain
mietlokal.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mietlokal.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **


Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
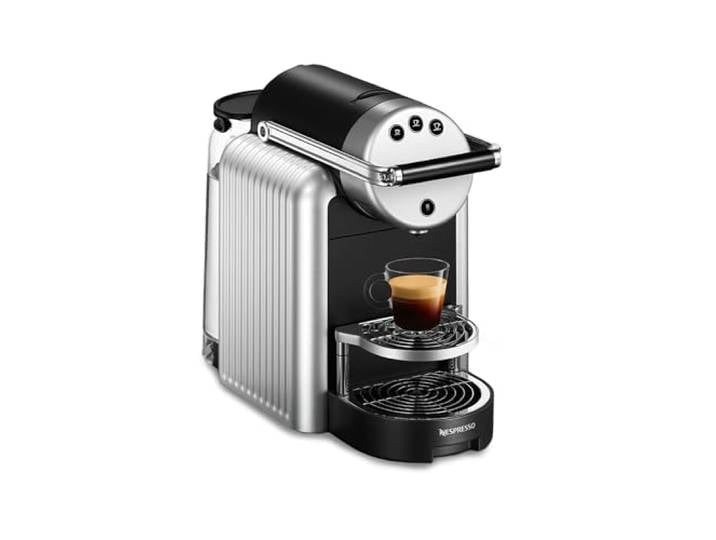
Nespresso PROFESSIONAL Zenius Espresso- und Kaffeemaschine Kompakte Profi Kapselmaschine für Büro, Praxis und Gewerbe, 19 Bar Druck, 2 Liter Wassertank, HeißwasserfunktionNespresso PROFESSIONAL Zenius Espresso- und Kaffeemaschine Kompakte Profi Kapselmaschine für Büro, Praxis und Gewerbe, 19 Bar Druck, 2 Liter Wassertank, Heißwasserfunktion. Perfekte Lösung für Büro & Gewerbe: Zenius Kaffeekapselmaschine für das Nespresso Professional System, ideal für Büro, Praxis, Kanzlei & Konferenzraum. Kompakt, leistungsstark und für den täglichen Einsatz entwickelt. Kompatibel mit dem Nespresso Professional System: Für Espresso, Lungo, Ristretto & entkoffeinierte Sorten. Mit integrierter Heißwasser-Funktion für Tee und andere Heißgetränke – ideal für vielseitige Getränkewünsche im Büro. Schnelle Aufheizzeit & hohe Effizienz: Dank Thermoblock-Heizsystem ist die Maschine in ca. 25 Sekunden betriebsbereit. Perfekt für Arbeitsumgebungen mit mehreren Kaffeebezügen pro Tag. 19 Bar Hochleistungspumpe: Professioneller Pumpendruck für optimale Extraktion, intensive Aromen und eine samtige Crema – für Espresso-Qualität wie vom Barista. Energiesparmodus & automatische Abschaltung: Nachhaltig und kosteneffizient im täglichen Betrieb sowie herausnehmbarer Kapselbehälter und Tropfschale für schnelle, hygienische Reinigung. Farbe:Silber419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Götz, Isabell: Die Wohnung in der familienrechtlichen PraxisDie Wohnung in der familienrechtlichen Praxis , Die gemeinsame "Scholle" ist nicht nur Lebensmittelpunkt, sondern auch Ausgangspunkt zahlreicher Streitigkeiten im Miet- und Familienrecht: Von der Anmietung bis zu den Folgen bei Trennung/Scheidung finden im FamRZ-Buch alle denkbaren Varianten Berücksichtigung (einschl. Besonderheiten neLG), dazu aktuell ¿ Neue BGH-Rechtsprechung (z.B. Charakter Ehewohnung/Auslegung § 1568a BGB/Teilungsversteigerung) ¿ Kinder im Familienheim (Berücksichtigung Wohnwert/Nutzungsentschädigung) ¿ Abgrenzung von Ehewohnungs- und Familienstreitsachen ¿ Internationale Zuständigkeit (EuGüVO/EuPartVO). Mit Fällen, Praxistipps, Checklisten (§§ 1361b, 1568a BGB, § 2 GewSchG), vielen Formulierungshilfen für Anträge und Beschlüsse (insbes. Schutz- und Zusatzanordnungen). Verfahren (einschl. vorl. Rechtsschutz/Vollstreckung) und Kosten runden den Leitfaden ab. "... kompakte, sehr zu empfehlende Querschnittsdarstellung..." (Richter am KG Dr. Martin Menne, RpflStud 2019, 100 f., zur Voraufl.) , Reflektoren > Beleuchtung , Auflage: 3. völlig neu bearb. Auflage 2024, Erscheinungsjahr: 20240411, Produktform: Kartoniert, Titel der Reihe: FamRZ-Buch#25#, Autoren: Götz, Isabell~Giers, Michael, Auflage: 24003, Auflage/Ausgabe: 3. völlig neu bearb. Auflage 2024, Keyword: Ehewohnung; Eigentum; Familienrecht; Leitfaden; Miete; Mietrecht; Nutzungsentschädigung; Scheidung; Schutzanordnung; Teilungsversteigerung; Trennung; Verfahren; Wohnung; Wohnungsüberlassung; Wohnwert, Fachschema: Familienrecht~Mietrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Familienrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 145, Höhe: 20, Gewicht: 422, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dramatherapeutische PraxisDramatherapeutische Praxis , Eine Übungssammlung , Wasserpumpen > Motorkühlung , Erscheinungsjahr: 20140507, Produktform: Kartoniert, Redaktion: Müller-Weith, Doris~Dudek, Nina~Wührl-Struller, Klaus, Seitenzahl/Blattzahl: 339, Fachschema: Theaterwissenschaft - Theatertheorie, Region: Deutschland, Thema: Optimieren, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, Fachkategorie: Theaterwissenschaft, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schibri-Verlag, Verlag: Schibri-Verlag, Verlag: Schibri-Vlg, Länge: 229, Breite: 173, Höhe: 27, Gewicht: 648, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Ist eine Praxis ein Gewerbe?
Ist eine Praxis ein Gewerbe? Diese Frage hängt von der Art der Praxis ab. Im Allgemeinen bezieht sich der Begriff "Gewerbe" auf eine wirtschaftliche Tätigkeit, die auf Gewinn ausgerichtet ist. Eine Arztpraxis oder eine Anwaltskanzlei können als Gewerbe angesehen werden, da sie Dienstleistungen gegen Bezahlung anbieten. Jedoch gibt es auch Praxen im sozialen oder gemeinnützigen Bereich, die nicht primär auf Gewinnerzielung abzielen und daher nicht als Gewerbe betrachtet werden. Letztendlich hängt die Einordnung einer Praxis als Gewerbe von verschiedenen Faktoren wie der Zielsetzung, der Rechtsform und der Art der Tätigkeit ab. **
-
Wie gelange ich vom Lager ins Büro?
Um vom Lager ins Büro zu gelangen, sollten Sie den Weg durch den Flur nehmen, der das Lager mit dem Büro verbindet. Folgen Sie den Beschilderungen oder fragen Sie Ihre Kollegen nach dem genauen Standort des Büros. Wenn Sie Schwierigkeiten haben, den Weg zu finden, wenden Sie sich am besten an Ihren Vorgesetzten oder die Personalabteilung. **
-
Brauche ich wirklich einen Arbeitsoverall für das Büro und das Lager?
Ein Arbeitsoverall ist in der Regel nicht erforderlich für das Büro, da dort in der Regel formelle Kleidung getragen wird. Im Lager hingegen kann ein Arbeitsoverall sinnvoll sein, um die eigene Kleidung vor Schmutz, Staub oder anderen Verschmutzungen zu schützen und um Sicherheitsvorschriften einzuhalten. Es hängt also von der Art der Arbeit und den Anforderungen des Arbeitsplatzes ab, ob ein Arbeitsoverall notwendig ist. **

Kann ich ein Gewerbe anmelden Wenn ich eine Wohnung vermiete?
Kann ich ein Gewerbe anmelden, wenn ich eine Wohnung vermiete? Grundsätzlich ist die Vermietung von Wohnraum keine gewerbliche Tätigkeit, sondern fällt unter die Kategorie der privaten Vermögensverwaltung. Daher ist in den meisten Fällen keine Gewerbeanmeldung erforderlich. Allerdings gibt es Ausnahmen, zum Beispiel wenn zusätzliche Dienstleistungen wie regelmäßige Reinigung oder Frühstücksservice angeboten werden. In solchen Fällen könnte eine Gewerbeanmeldung notwendig sein. Es ist ratsam, sich vorab bei der zuständigen Behörde oder einem Steuerberater über die genauen rechtlichen Anforderungen zu informieren. **
Gilt der Rundfunkbeitrag auch für Gewerbe innerhalb der privaten Wohnung?
Ja, der Rundfunkbeitrag gilt auch für Gewerbe innerhalb der privaten Wohnung. Die Beitragspflicht besteht unabhängig davon, ob das Gewerbe haupt- oder nebenberuflich betrieben wird. Es gibt jedoch Ausnahmen für Kleingewerbetreibende und bestimmte Freiberufler. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nespresso PROFESSIONAL Zenius Espresso- und Kaffeemaschine Kompakte Profi Kapselmaschine für Büro, Praxis und Gewerbe, 19 Bar Druck, 2 Liter Wassertank, HeißwasserfunktionNespresso PROFESSIONAL Zenius Espresso- und Kaffeemaschine Kompakte Profi Kapselmaschine für Büro, Praxis und Gewerbe, 19 Bar Druck, 2 Liter Wassertank, Heißwasserfunktion. Perfekte Lösung für Büro & Gewerbe: Zenius Kaffeekapselmaschine für das Nespresso Professional System, ideal für Büro, Praxis, Kanzlei & Konferenzraum. Kompakt, leistungsstark und für den täglichen Einsatz entwickelt. Kompatibel mit dem Nespresso Professional System: Für Espresso, Lungo, Ristretto & entkoffeinierte Sorten. Mit integrierter Heißwasser-Funktion für Tee und andere Heißgetränke – ideal für vielseitige Getränkewünsche im Büro. Schnelle Aufheizzeit & hohe Effizienz: Dank Thermoblock-Heizsystem ist die Maschine in ca. 25 Sekunden betriebsbereit. Perfekt für Arbeitsumgebungen mit mehreren Kaffeebezügen pro Tag. 19 Bar Hochleistungspumpe: Professioneller Pumpendruck für optimale Extraktion, intensive Aromen und eine samtige Crema – für Espresso-Qualität wie vom Barista. Energiesparmodus & automatische Abschaltung: Nachhaltig und kosteneffizient im täglichen Betrieb sowie herausnehmbarer Kapselbehälter und Tropfschale für schnelle, hygienische Reinigung. Farbe:Silber419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Ist eine Praxis ein Gewerbe?
Ist eine Praxis ein Gewerbe? Diese Frage hängt von der Art der Praxis ab. Im Allgemeinen bezieht sich der Begriff "Gewerbe" auf eine wirtschaftliche Tätigkeit, die auf Gewinn ausgerichtet ist. Eine Arztpraxis oder eine Anwaltskanzlei können als Gewerbe angesehen werden, da sie Dienstleistungen gegen Bezahlung anbieten. Jedoch gibt es auch Praxen im sozialen oder gemeinnützigen Bereich, die nicht primär auf Gewinnerzielung abzielen und daher nicht als Gewerbe betrachtet werden. Letztendlich hängt die Einordnung einer Praxis als Gewerbe von verschiedenen Faktoren wie der Zielsetzung, der Rechtsform und der Art der Tätigkeit ab. **
Ähnliche Suchbegriffe für Malicious
-
Götz, Isabell: Die Wohnung in der familienrechtlichen PraxisDie Wohnung in der familienrechtlichen Praxis , Die gemeinsame "Scholle" ist nicht nur Lebensmittelpunkt, sondern auch Ausgangspunkt zahlreicher Streitigkeiten im Miet- und Familienrecht: Von der Anmietung bis zu den Folgen bei Trennung/Scheidung finden im FamRZ-Buch alle denkbaren Varianten Berücksichtigung (einschl. Besonderheiten neLG), dazu aktuell ¿ Neue BGH-Rechtsprechung (z.B. Charakter Ehewohnung/Auslegung § 1568a BGB/Teilungsversteigerung) ¿ Kinder im Familienheim (Berücksichtigung Wohnwert/Nutzungsentschädigung) ¿ Abgrenzung von Ehewohnungs- und Familienstreitsachen ¿ Internationale Zuständigkeit (EuGüVO/EuPartVO). Mit Fällen, Praxistipps, Checklisten (§§ 1361b, 1568a BGB, § 2 GewSchG), vielen Formulierungshilfen für Anträge und Beschlüsse (insbes. Schutz- und Zusatzanordnungen). Verfahren (einschl. vorl. Rechtsschutz/Vollstreckung) und Kosten runden den Leitfaden ab. "... kompakte, sehr zu empfehlende Querschnittsdarstellung..." (Richter am KG Dr. Martin Menne, RpflStud 2019, 100 f., zur Voraufl.) , Reflektoren > Beleuchtung , Auflage: 3. völlig neu bearb. Auflage 2024, Erscheinungsjahr: 20240411, Produktform: Kartoniert, Titel der Reihe: FamRZ-Buch#25#, Autoren: Götz, Isabell~Giers, Michael, Auflage: 24003, Auflage/Ausgabe: 3. völlig neu bearb. Auflage 2024, Keyword: Ehewohnung; Eigentum; Familienrecht; Leitfaden; Miete; Mietrecht; Nutzungsentschädigung; Scheidung; Schutzanordnung; Teilungsversteigerung; Trennung; Verfahren; Wohnung; Wohnungsüberlassung; Wohnwert, Fachschema: Familienrecht~Mietrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Familienrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 145, Höhe: 20, Gewicht: 422, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dramatherapeutische PraxisDramatherapeutische Praxis , Eine Übungssammlung , Wasserpumpen > Motorkühlung , Erscheinungsjahr: 20140507, Produktform: Kartoniert, Redaktion: Müller-Weith, Doris~Dudek, Nina~Wührl-Struller, Klaus, Seitenzahl/Blattzahl: 339, Fachschema: Theaterwissenschaft - Theatertheorie, Region: Deutschland, Thema: Optimieren, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, Fachkategorie: Theaterwissenschaft, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schibri-Verlag, Verlag: Schibri-Verlag, Verlag: Schibri-Vlg, Länge: 229, Breite: 173, Höhe: 27, Gewicht: 648, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie gelange ich vom Lager ins Büro?
Um vom Lager ins Büro zu gelangen, sollten Sie den Weg durch den Flur nehmen, der das Lager mit dem Büro verbindet. Folgen Sie den Beschilderungen oder fragen Sie Ihre Kollegen nach dem genauen Standort des Büros. Wenn Sie Schwierigkeiten haben, den Weg zu finden, wenden Sie sich am besten an Ihren Vorgesetzten oder die Personalabteilung. **
-
Brauche ich wirklich einen Arbeitsoverall für das Büro und das Lager?
Ein Arbeitsoverall ist in der Regel nicht erforderlich für das Büro, da dort in der Regel formelle Kleidung getragen wird. Im Lager hingegen kann ein Arbeitsoverall sinnvoll sein, um die eigene Kleidung vor Schmutz, Staub oder anderen Verschmutzungen zu schützen und um Sicherheitsvorschriften einzuhalten. Es hängt also von der Art der Arbeit und den Anforderungen des Arbeitsplatzes ab, ob ein Arbeitsoverall notwendig ist. **
-
Kann ich ein Gewerbe anmelden Wenn ich eine Wohnung vermiete?
Kann ich ein Gewerbe anmelden, wenn ich eine Wohnung vermiete? Grundsätzlich ist die Vermietung von Wohnraum keine gewerbliche Tätigkeit, sondern fällt unter die Kategorie der privaten Vermögensverwaltung. Daher ist in den meisten Fällen keine Gewerbeanmeldung erforderlich. Allerdings gibt es Ausnahmen, zum Beispiel wenn zusätzliche Dienstleistungen wie regelmäßige Reinigung oder Frühstücksservice angeboten werden. In solchen Fällen könnte eine Gewerbeanmeldung notwendig sein. Es ist ratsam, sich vorab bei der zuständigen Behörde oder einem Steuerberater über die genauen rechtlichen Anforderungen zu informieren. **
-
Gilt der Rundfunkbeitrag auch für Gewerbe innerhalb der privaten Wohnung?
Ja, der Rundfunkbeitrag gilt auch für Gewerbe innerhalb der privaten Wohnung. Die Beitragspflicht besteht unabhängig davon, ob das Gewerbe haupt- oder nebenberuflich betrieben wird. Es gibt jedoch Ausnahmen für Kleingewerbetreibende und bestimmte Freiberufler. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.